Ante PHP2Shell, la primera pregunta de una empresa debería ser quién comprueba si su entorno está afectado y quién confirma la corrección. Saber que existe un parche ayuda; tener una persona responsable de aplicarlo y verificar la web es lo que convierte la información en una actuación.
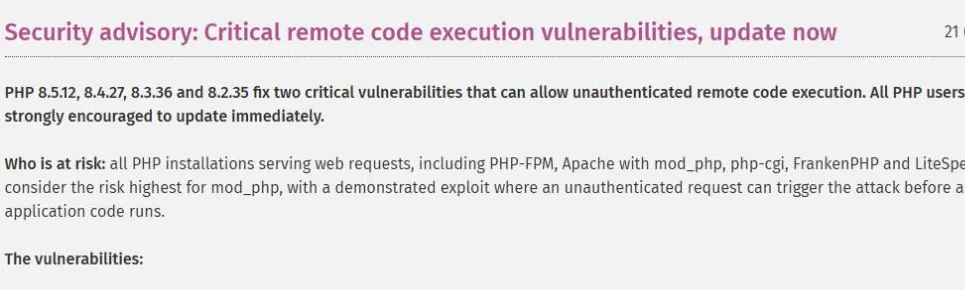
El 21 de octubre de 2026, PHP publicó correcciones para dos vulnerabilidades críticas, CVE-2026-109618 y CVE-2026-109619, que pueden permitir ejecución remota de código sin autenticación. La alerta sigue siendo relevante el 23 de octubre. Eso no demuestra que una web concreta haya sufrido una intrusión.
Qué ha comunicado PHP y qué conviene separar
El proyecto identifica como versiones correctoras PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. También advierte de que las medidas provisionales descritas solo reducen determinadas vías de exposición: no convierten por sí solas una instalación en segura.
El aviso incluye distintos entornos que atienden peticiones web. No corresponde al propietario interpretar una lista de siglas y asumir un diagnóstico. El proveedor debe comprobar la configuración real y los paquetes instalados. Cuando una distribución incorpora una corrección a una versión anterior, la evidencia del paquete y su aviso de seguridad puede ser más útil que mirar únicamente el número principal.
WordPress publicó además su propia comunicación. El punto operativo es importante: actualizar el CMS y actualizar PHP son tareas diferentes. Un panel que muestre los plugins al día no acredita que el entorno del servidor haya recibido esta corrección.
Qué significa para una empresa: el hueco entre proveedores
Una web puede repartir responsabilidades entre alojamiento, agencia y equipo interno. Esa distribución es válida si todos saben qué cubren. Se vuelve problemática cuando cada parte supone que la actualización corresponde a otra y nadie verifica el resultado.
Imaginemos un sitio que recibe solicitudes de presupuesto. El alojamiento mantiene el servidor, la agencia modifica contenidos y una persona de administración recibe los correos. Ante una alerta, cada uno puede tener una pieza de información sin disponer del recorrido completo. Es un ejemplo hipotético de coordinación, no una incidencia observada en un cliente.
Por eso no reduciría esta noticia a una carrera por pulsar actualizar. Hay que identificar el entorno, planificar la intervención según el riesgo y comprobar después las funciones que sostienen la actividad. La prisa no elimina la necesidad de saber quién responde.
Las preguntas que enviaría al responsable técnico
- ¿Qué entornos de nuestra web utilizan PHP y quién los administra?
- ¿Qué versión o paquete corregido está activo en cada entorno?
- ¿Se ha completado la activación de la corrección en los procesos que atienden peticiones?
- ¿Qué comprobaciones se han hecho después y qué queda pendiente?
- ¿Hay evidencias que exijan investigar una posible intrusión?
La respuesta debería identificar fechas, alcance y responsable. Un mensaje genérico del tipo todo está actualizado deja sin resolver si se ha revisado la instalación concreta, una copia de pruebas o solo una parte del alojamiento.
Si esa información no existe, puede servir como punto de partida para revisar qué debe cubrir el contrato de mantenimiento. El contrato define el marco; el cierre de esta alerta debe aportar la evidencia de lo realizado.
Qué hacer ahora: comprobar también el recorrido del usuario
Una vez corregido el entorno, comprueba las funciones relevantes de la web: navegación, acceso autorizado, formularios, carga de archivos o compra si corresponde. La lista depende del producto. No es necesario inventar un protocolo complejo para una web sencilla; sí confirmar que aquello que genera actividad sigue funcionando.
En un formulario, ver una pantalla de agradecimiento no demuestra recepción del mensaje. Una prueba autorizada debe comprobar también el destino. Del mismo modo, una página que carga correctamente no demuestra que no haya existido una intrusión. Funcionamiento, corrección e investigación son comprobaciones distintas.
Evita copiar comandos o configuraciones de fuentes desconocidas. Pide al responsable técnico que utilice los avisos oficiales, documente la intervención y explique cualquier limitación. Si la web gestiona información sensible, el alcance de la revisión deberá adaptarse a esa realidad.
La conclusión: la continuidad también se diseña
Mi conclusión va más allá de este fallo: una web profesional necesita un reparto de responsabilidades que funcione precisamente cuando aparece una incidencia. El mantenimiento pierde valor si nadie puede explicar qué se ha revisado y qué riesgo queda abierto.
Cuando se contrata una web, conviene preguntar cómo se atienden las alertas, cómo se validan los cambios y cómo se informa al propietario. Es una parte poco vistosa del proyecto, pero está directamente relacionada con poder seguir atendiendo a los clientes.